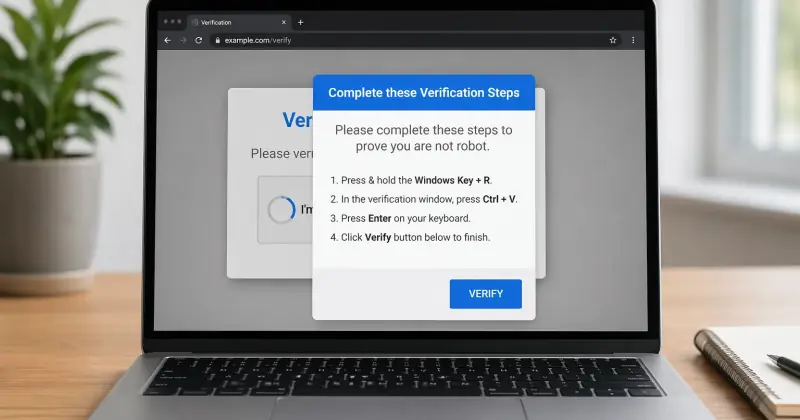
CAPTCHA SCAM: साइबर अपराधी इंटरनेट इस्तेमाल करने वाले लोगों को ठगने और उनके कंप्यूटर में खतरनाक वायरस डालने के लिए नकली CAPTCHA वेरिफिकेशन पेजों का सहारा ले रहे हैं। इन दिनों क्लिकफिक्स (ClickFix) नाम का एक नया स्कैम चल रहा है। इस नए स्कैम में यूजर को स्क्रीन पर एक ऐसा मैसेज दिखता है, जो बिल्कुल असली वेरिफिकेशन जैसा लगता है। इसके बाद, वेरिफिकेशन पूरा करने के लिए यूजर को कीबोर्ड के कुछ खास बटन दबाने और कंप्यूटर में एक कोड पेस्ट करने के लिए कहा जाता है। साइबर सुरक्षा विशेषज्ञों का कहना है कि आजकल कंप्यूटर में खतरनाक वायरस डालने के लिए ठग इसी तरीके का सबसे ज्यादा इस्तेमाल कर रहे हैं। आइये, इस स्कैम के बारे में डिटेलल में जानते हैं?
असली CAPTCHA वेरिफिकेशन से कैसे है अलग?
यह स्कैम किसी एक तरह की वेबसाइट के लिए नहीं बल्कि उन सभी साइट्स के लिए हैं, जिसे यूजर्स इस्तेमाल करते हैं।
आमतौर पर CAPTCHA टेस्ट में यूजर्स को फोटो में चीजें पहचानने या टेढ़े-मेढ़े टेक्स्ट को टाइप करने के लिए कहा जाता है, लेकिन क्लिकफिक्स स्कैम में यूजर्स के कीबोर्ड का इस्तेमाल होता है।
इससे हमलावरों को ऑनलाइन वेरिफिकेशन सिस्टम के बारे में लोगों के एक्सपीरियंस का फायदा उठाने और उनकी आम सावधानी को चकमा देने का मौका मिल जाता है।
हैकर्स कैसे कर रहे इस्तेमाल?
द गार्डियन (The Guardian) की एक रिपोर्ट के मुताबिक, इस हमले की शुरुआत तब होती है, जब कोई यूजर किसी नकली CAPTCHA बॉक्स पर क्लिक करता है। ऐसा करते ही, वह वेबसाइट यूजर की बिना जानकारी के चुपचाप एक खतरनाक कोड को कॉपी करके उसके कंप्यूटर के क्लिपबोर्ड में सेव कर देती है।
यूजर को रन डायलॉग बॉक्स खोलने के लिए Windows + R दबाने। फिर कॉपी की गई कमांड को पेस्ट करने के लिए Ctrl + V दबाने और उसे रन करने के लिए Enter दबाने के लिए कहा जाता है। इससे कंप्यूटर पर मैलिशियस कोड रन हो जाता है, जो यूजर्स की जानकारी के बिना ही मैलिशियस सॉफ्टवेयर को डाउनलोड और इंस्टॉल कर सकता है।
चुरा सकते हैं पासवर्ड और डेटा
एक बार कमांड रन हो जाने पर, यह हमलावर के कंट्रोल वाले सर्वर से संपर्क कर सकती है और वहां से और भी खतरनाक फाइलें या स्क्रिप्ट्स ला सकती है। हमले के प्रकार के आधार पर इनका इस्तेमाल पासवर्ड, ब्राउजर की जानकारी और अन्य डेटा चुराने के लिए किया जा सकता है।
माइक्रोसॉफ्ट ने भी दी जानकारी
FBI, CISA, US डिपार्टमेंट ऑफ हेल्थ एंड ह्यूमन सर्विसेज (HHS) और मल्टी-स्टेट इंफॉर्मेशन शेयरिंग एंड एनालिसिस सेंटर (MS-ISC) की एक संयुक्त एडवाइजरी में भी इस तरीके के बारे में बताया गया है। बता दें कि क्लिकफिक्स (ClickFix) हमले सिर्फ CAPTCHA पेजों पर ही नहीं होते। माइक्रोसॉफ्ट ने ऐसे हमलों का भी पता लगाया है, जिनमें हमलावर ब्राउजर क्रैश मैसेज, डॉक्यूमेंट सर्विस और डिस्कॉर्ड जैसे प्लेटफॉर्म के तौर पर दिखते हैं। इन पेजों को किसी आम वेबसाइट की तरह डिजाइन किया जाता है, ताकि दिए गए निर्देश बिल्कुल असली लगें।